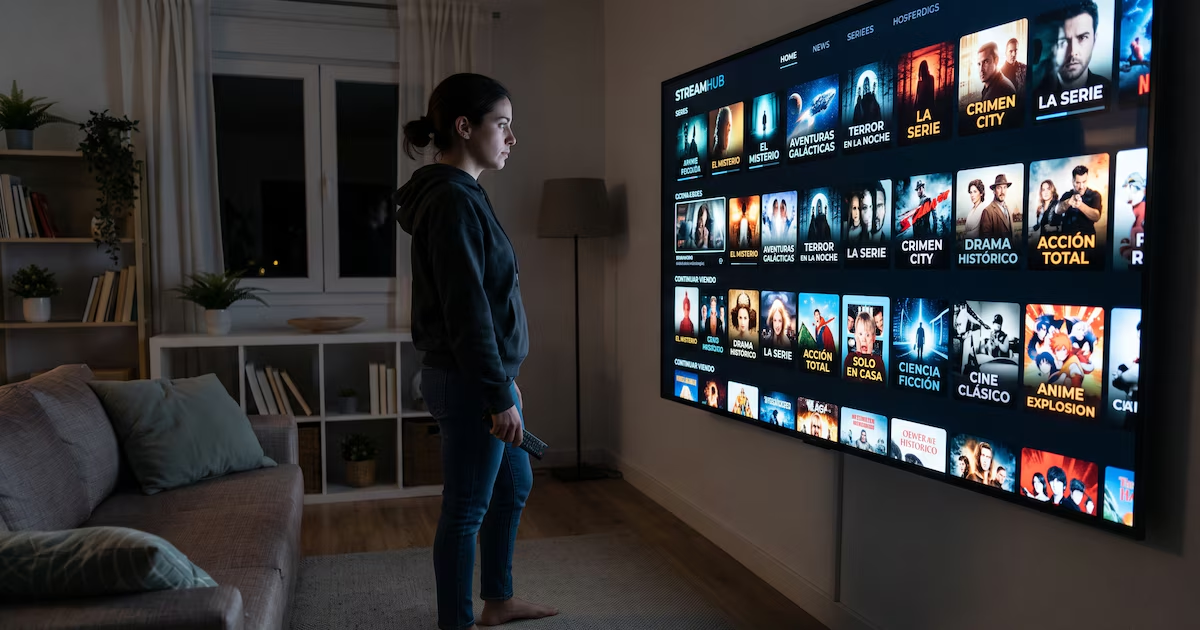
En la temporada de Halloween de 2026, la curiosidad por catálogos de terror se dispara. Un segmento de usuarios busca evitar varias suscripciones recurriendo a IPTV no autorizadas, entre ellas Xuper TV y Magis TV, que prometen acceso a estrenos y títulos clásicos sin costo.
Sin embargo, expertas y expertos advierten que estas plataformas esconden amenazas serias para la seguridad digital. Su distribución no se gestiona a través de tiendas oficiales y, en general, no cumplen con normativas de propiedad intelectual ni de seguridad, lo que complica la verificación de origen y fiabilidad.
La instalación suele ocurrir fuera de los canales oficiales y, desde ese momento, el usuario queda expuesto a riesgos. Se señala que, para acceder al servicio, se descargan archivos APK desde foros de terceros y, en muchos casos, se desactivan protecciones nativas del sistema; al ejecutarlos, el equipo podría verse invadido por software malicioso que opera en segundo plano.
Las investigaciones señalan que el modus operandi de plataformas como Magis TV ha evolucionado hacia la modificación de software en dispositivos de transmisión (TV Boxes) y teléfonos con Android. En estos casos, un código oculto transforma el dispositivo en un nodo de una botnet, utilizado para fines ajenos al usuario.
En la práctica, cuando se reproduce contenido, los responsables de la plataforma podrían aprovechar recursos del equipo (procesamiento y ancho de banda) para atacar terceros mediante ataques de denegación de servicio (DDoS) o para encubrir tráfico ilícito.
La instalación suele implicar permisos abusivos, entre ellos el de Accesibilidad del sistema operativo. Este nivel de acceso facilita que el malware registre pulsaciones y ejecute ataques de superposición para engañar al usuario.
Un riesgo adicional está ligado a servicios sensibles: si, tras usar la plataforma, se intenta ingresar a una banca móvil o a una billetera digital, el código podría mostrar una interfaz falsa idéntica a la original, capturando credenciales y códigos de autenticación (2FA) para enviarlos a servidores externos y facilitar el acceso no autorizado.
Si alguna de estas apps quedó instalada, eliminar solo el icono desde el menú principal puede no bastar, ya que quedan instaladores secundarios activos. Ante un incidente de este tipo, el protocolo de respuesta sugiere seguir pautas de remediación que incluyen la revisión del dispositivo y la verificación de credenciales, entre otras medidas.