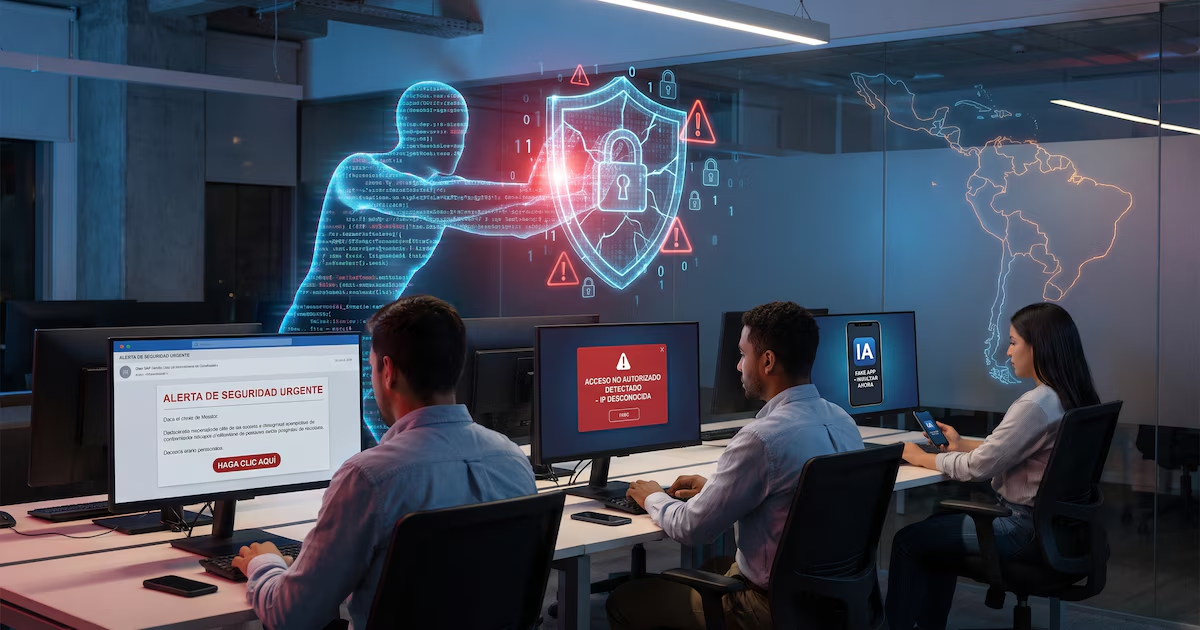
Un estudio de Kaspersky indica que casi una tercera parte de las pequeñas y medianas empresas de América Latina registró pérdidas económicas a raíz de ciberataques, en un contexto donde la interrupción de sistemas puede impactar ventas, pagos, atención al cliente y el acceso a información crucial.
En Colombia, el panorama específico muestra que el 25% de las pymes sufrió incidentes de phishing, el 20% enfrentó ataques relacionados con fallas de software y el 15% tuvo problemas por accesos remotos externos no autorizados.
A estos riesgos se suma una amenaza menos conocida: las aplicaciones falsas de inteligencia artificial que se presentan como servicios legítimos para instalar software malicioso.
Carolina Mojica, gerente de Productos para el Consumidor para NOLA y SOLA en Kaspersky, advierte sobre una interpretación errónea entre algunos empresarios: creen que las pymes pequeñas no serán atacadas o que no son un blanco. En realidad, el tamaño del negocio no desarma la probabilidad de ser objetivo por parte de los ciberdelincuentes.
Las pymes suelen gestionar datos de clientes, transacciones, contactos de proveedores y archivos operativos que pueden ser usados para extorsión, fraude o venta ilícita, y muchas veces cuentan con recursos limitados para incorporar equipos especializados o protocolos de respuesta ante incidentes. Esa brecha de protección aumenta cuando falta presupuesto o conocimiento.
Los correos, mensajes y enlaces fraudulentos siguen siendo las puertas de entrada más utilizadas. Según Mojica, un mensaje que parezca provenir de un banco, un proveedor o un colega puede inducir a un trabajador a entregar contraseñas, descargar archivos dañinos o ingresar datos en sitios falsos. No obstante, el problema no se restringe al correo corporativo: las apps de mensajería y herramientas de colaboración también pueden ser vectores de engaño.
“Un simple clic puede abrir una vulnerabilidad de gran tamaño”, subraya la experta. La amenaza alcanza computadoras, smartphones y cuentas vinculadas a la operación diaria.
La popularidad de herramientas de IA ha abierto otra vía para distribuir software malicioso. Entre enero y abril de 2026, Kaspersky detectó más de 33.300 ataques a nivel global donde programas maliciosos o no deseados se hacían pasar por aplicaciones como ChatGPT, Claude y DeepSeek. Paralelamente, los atacantes se valen de servicios de mensajería y comunicación conocidos —WhatsApp, Telegram, Zoom y Microsoft Teams— para presentar estas falsas apps, que pueden pedir permisos excesivos, robar credenciales o instalar software dañino.
Además, las mismas tecnologías de IA permiten generar mensajes, audios e imágenes que imitan a personas reales, un recurso que puede reforzar engaños para pedir transferencias o datos sensibles, supuestamente de familiares, socios o jerarquías superiores.